

シングルサインオン
シングルサインオンでは、Google、Microsoft、マジックリンクのサインインではなく、あなたのIDプロバイダーを通じてPynに入ります。Pynは2つの連携を提供します。OktaのOpenID Connectアプリ向けのOktaと、Keycloak、Okta、Microsoft Entra ID、Auth0、Ping Identity、またはほかのすべてのOpenID Connectプロバイダー向けのSingle Sign-Onです。どちらもトークンからgroupsクレームを読み取り、Pynのロールに変換できます。
ここでできること
Section titled “ここでできること”- issuer、クライアントID、クライアントシークレットでOktaを接続する
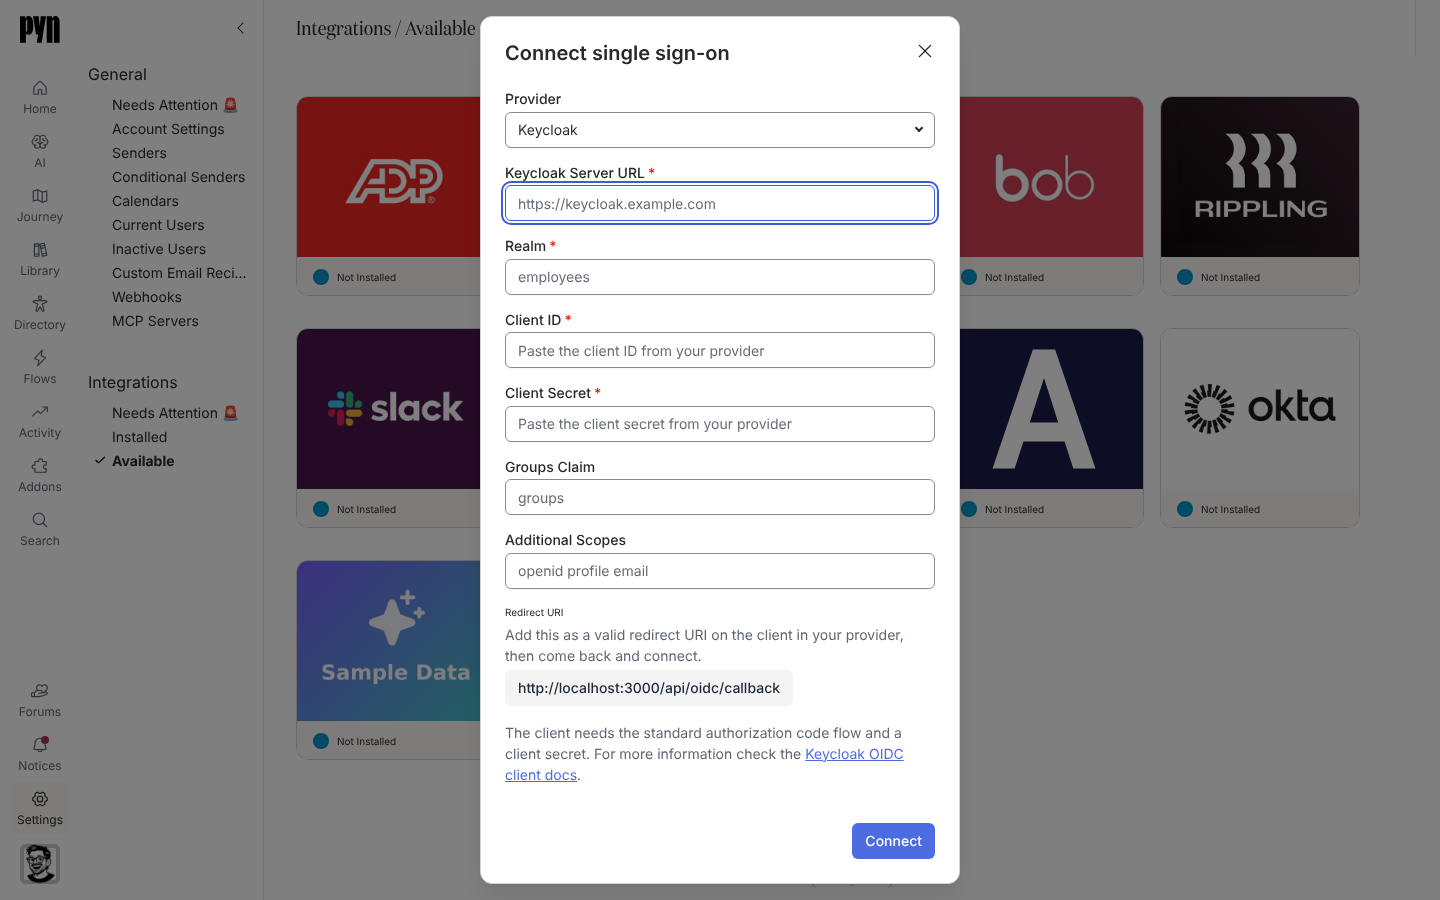
- サーバーURLとrealmで指定するKeycloakを含め、OpenID Connectプロバイダーを接続する
- グループをロールにマッピングして、誰がオーナー、管理者、パワーユーザー、ユーザーかをプロバイダーに決めさせる
- 連携パネルに表示されるSign-in linkを共有するか、サインインページのContinue with SSOを使ってもらう
ロールのマッピングの仕組み
Section titled “ロールのマッピングの仕組み”Single Sign-OnパネルのGroup mappingsには編集可能な4つの一覧があります。Owner groups、Admin groups、Power user groups、User groupsで、それぞれプロバイダーのgroupsクレームに含まれるグループ名のカンマ区切りのセットです。パネルはそのルールを「The most privileged match wins. Once any of these is set, the provider decides roles on every sign-in — someone who matches nothing drops to User — so map the group your owners are in before you fill the rest.」と説明しています。マッピングが設定されていなければ、ロールはこれまでどおりユーザーで管理します。
Oktaでは、一覧(Owner Groups、Admin Groups、Power User Groups、User Groups)はPynサポートが設定し、パネルに読み取り専用で表示されます。ここでも最も権限の高い一致が優先されますが、どのグループにも一致しない人はすでに持っているロールを保ちます。
Pynはプロバイダーからユーザーを事前に作成しません。SSOで初めてサインインした人はそのときにアクティブなユーザーとして作成されます。ロールはグループのマッピング先のロールで、何も一致しなければUserです。事前に招待していた人は仕事用メールアドレスで紐づけられます。
従業員に見えるもの
Section titled “従業員に見えるもの”サインインページにはContinue with SSOがあります。仕事用メールアドレスを入力すると、ページは「Enter your work email address and you will be taken to your organisation’s single sign-on provider.」と説明します。そこでサインインするとPynに入ります。連携パネルのSign-in linkを開くと、メールアドレスの入力なしで同じことができます。セッションは24時間続きます。
アプリ内の場所
Section titled “アプリ内の場所”Pynで/settings/integrations/availableを開き、OktaまたはSingle Sign-Onのタイルを選びます。どちらもPynが有効にしたワークスペースでのみ表示されます。オンにするにはsupport@pynhq.comに依頼してください。
- Oktaを接続する:Oktaの手順です。
- OpenID Connectプロバイダーを接続する:それ以外のすべてのプロバイダーについてです。
- ユーザー:各ロールでできることについてです。
- サインイン:ほかのサインイン方法についてです。