

ロールと権限
ワークスペースのすべてのユーザーには、ちょうど1つのロールがあります。ロールは入れ子になっています。OwnerはAdminができることをすべて含み、AdminはPower Userを、Power UserはUserを含みます。ロールによって、表示されるナビゲーション項目と、Pynが受け付ける操作が決まります。
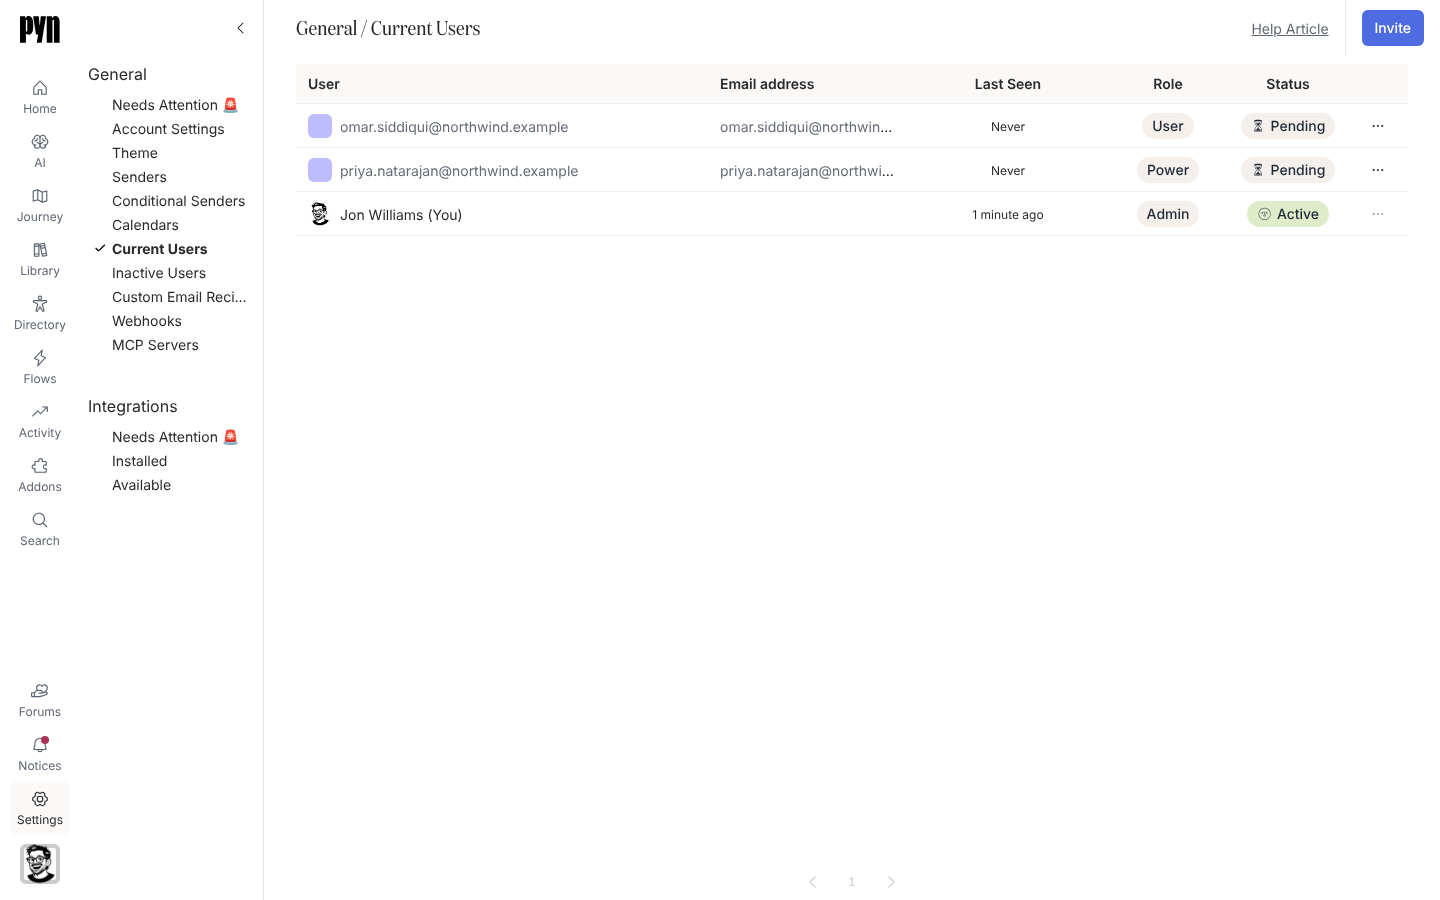
4つのロール
Section titled “4つのロール”| ロール | 対象 | 一言で |
|---|---|---|
| Owner | 既存のOwnerが昇格させた人 | すべての操作。他のOwnerの作成と変更も含みます |
| Admin | ワークスペースを作成した人、People Opsのリード、人事システムの責任者 | Ownerの管理を除くすべて |
| Power User | フローを運用する人事担当者やプログラム責任者 | フローのステップの編集、エンロールと確認、フォームと投票の作成と公開。ディレクトリ、設定、アドオンは不可 |
| User | 閲覧が必要なレビュー担当者や関係者 | ジャーニー、ライブラリ、アクティビティの閲覧とエンロールメントへの操作 |
ロール名は画面によって少し異なって表示されます。Invite userダイアログではAdmin、Power User、Limited Userが選択肢です。Current UsersのRole列にはOwner、Admin、Power、Userが表示されます。行のメニューにはAssign Power User Roleとあります。Limited User、Power、Userは、同じ2つのロールの別のラベルです。
各ロールのナビゲーションに表示されるもの
Section titled “各ロールのナビゲーションに表示されるもの”| ナビゲーション項目 | Owner | Admin | Power User | User |
|---|---|---|---|---|
| Home、Journey、Library、Activity、Search、Notices | 可 | 可 | 可 | 可 |
| Flows | 可 | 可 | 可 | 不可 |
| AI | 可 | 可 | 不可 | 不可 |
| Directory | 可 | 可 | 不可 | 不可 |
| Settings | 可 | 可 | 不可 | 不可 |
PynがあなたのワークスペースでAIプレビューをオンにしていない場合、AIはAIエリアではなくPyn AIページを開きます。AIを参照してください。
各ロールができること
Section titled “各ロールができること”次の表は、Pynがロールごとに受け付ける操作の一覧です。ほとんどの閲覧はすべてのロールに開かれています。名前、メール、アバター以外の従業員レコードはAdmin限定です。
| 操作 | 最低限必要なロール |
|---|---|
| オートメーションの作成、複製、アーカイブ、復元、公開。モードの変更 | Admin |
| フォームや投票の作成と公開。送信内容の一覧とエクスポート | Power User |
| オートメーションのステップ、トリガー、オーディエンスの編集。テストメッセージの送信。プレビュー | User |
| 従業員の手動エンロール。エンロールメントの確認(一時停止の解除)。新しいバージョンへのエンロールメントの再公開 | User |
| エンロールメントの停止 | Admin |
| オートメーションのエンロールメントでのステップの一時停止や再スケジュール | Admin |
| キャンペーンのエンロールメントでのステップの一時停止や再スケジュール | User |
| バウンスした配信の再送 | User |
| キャンペーンテンプレートへのエンロール。キャンペーンやステップの複製 | User |
| キャンペーンをそのメッセージとともにアーカイブ | Admin |
| アクション、エンロールメント、フローのテーブルのCSVエクスポート。保存したビューのエクスポート | User |
| 条件付き送信者の作成と編集 | Admin |
| ユーザーの招待。招待の再送。ユーザーのアーカイブ | Admin |
| ユーザーのロールをUser、Power User、Adminに変更 | Admin |
| ユーザーのロールをOwnerに変更、またはOwnerのロールの変更全般 | Owner |
| ワークスペースの会社名、タイムゾーン、ロゴ、テーマ、優先事項の変更 | Admin |
| HomeのGet started with Pynのステップの完了 | Admin |
ロールの変更
Section titled “ロールの変更”- Settings、Current Usersを開き、行の右端のメニューを開きます。選択肢はAssign User Role、Assign Power User Role、Assign Admin Role、そしてOwnerにはAssign Owner Roleです。その人がすでに持っているロールは除かれます。
- AdminにはOwnerの行にロールの選択肢が表示されません。誰かをOwnerに昇格させたり、Ownerを変更したりできるのはOwnerだけです。
- 誰も自分自身のロールは変更できません。自分の行のメニューは無効になっています。
- ロールを割り当てると以前のロールは外れるため、ユーザーは常に1つのロールを持ちます。
シングルサインオンによるロール
Section titled “シングルサインオンによるロール”ワークスペースがOktaまたはOpenID Connectプロバイダー経由でサインインする場合(PynはワークスペースごとにSSOを有効にします)、管理者はプロバイダーのグループを各Pynロールに対応付けられます。接続されたプロバイダー経由でサインインした人は誰でもワークスペースのユーザーになります。所属する対応付け済みグループのうち最も高いロールを得て、該当がなければUserになります。ワークスペースにグループの対応付けがある場合、グループを離れたユーザーは次回のサインイン時に該当するロール、またはUserへ移されます。シングルサインオンを参照してください。
招待していないのに表示されるユーザー
Section titled “招待していないのに表示されるユーザー”メールが@pynhq.comまたは@pyn.aiで終わるユーザーには、Current UsersでSupportチップが付きます。これはサポートのために参加しているPynのスタッフです。その行はほかの行と同じように動作します。
- チームを招待する:招待時のロールの選び方です。
- Pynのナビゲーション:最初の表の各項目が開くものについてです。
- シングルサインオン:グループとロールの対応付けについてです。
- プロフィール:自分のロールとステータスが表示される場所です。