

Okta verbinden
Du willst, dass sich deine Leute mit Okta bei Pyn anmelden. Ein Okta-Administrator erstellt eine OpenID-Connect-Webanwendung, du fügst ihre Details in Pyn ein, und Pyn gibt dir eine Redirect-URI zum Registrieren und einen Anmeldelink zum Teilen.
Bevor du beginnst
Abschnitt betitelt „Bevor du beginnst“- Du bist Admin oder Owner in Pyn, und die Okta-Integration ist für deinen Workspace aktiviert.
- Ein Okta-Administrator kann eine App-Integration anlegen: Applications > Create App Integration, OIDC - OpenID Connect, Web Application, nur Grant-Typ Authorization Code, und die Personen oder Gruppen zuweisen, die Zugriff haben sollen.
- Die App muss einen
groups-Claim im ID-Token ausgeben, und deine Org muss den Scopegroupsdafür erlauben; Pyn fordertopenid,profile,emailundgroupsan. - Du hast die Issuer URL (deine Okta-Org-URL oder den Issuer des eigenen Autorisierungsservers), die Client ID und das Client Secret.
Schritte
Abschnitt betitelt „Schritte“-
Öffne in Pyn Settings in der linken Navigation, dann Available unter Integrations.
-
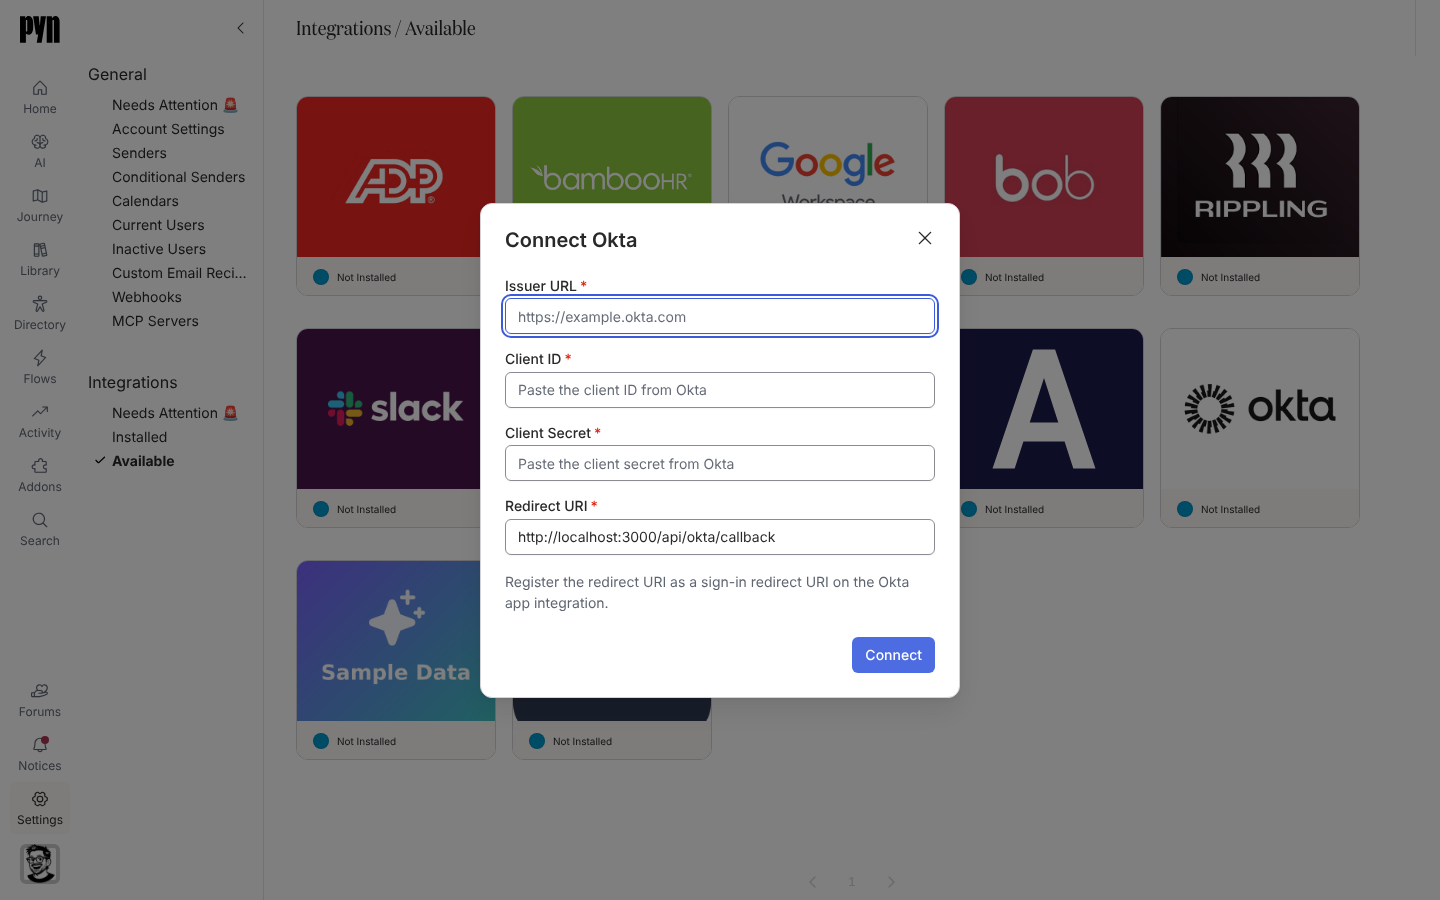
Wähle die Kachel Okta. Der Dialog Connect Okta öffnet sich.
-
Gib die Issuer URL (etwa
https://example.okta.com), die Client ID und das Client Secret ein. -
Lass die Redirect URI wie gezeigt und „Register the redirect URI as a sign-in redirect URI on the Okta app integration.“ Dein Okta-Administrator fügt sie den Sign-in redirect URIs der App hinzu.
-
Wähle Connect. Das Okta-Integrationspanel öffnet sich.
-
Kopiere auf dem Panel die Initiate Login URI: „Register this as the initiate login URI on the Okta app integration. Opening it signs you in.“ Teile sie mit deinen Leuten, oder füge die App dem Okta-Dashboard hinzu.
-
Damit Okta Rollen setzt, schicke dem Pyn-Support die Gruppennamen aus dem Claim für Owner, Admins, Power User und User. Das Panel zeigt die resultierenden Owner Groups, Admin Groups, Power User Groups und User Groups schreibgeschützt; um Zuordnungen selbst zu verwalten, nutze stattdessen die Integration Single Sign-On.
Was du sehen solltest
Abschnitt betitelt „Was du sehen solltest“Die Kachel zeigt Active unter Installed. Wer die Initiate Login URI öffnet oder auf der Anmeldeseite Continue with SSO wählt und eine geschäftliche E-Mail eingibt, wird zu Okta und zurück zu Pyn geschickt. Der Tab Identities des Panels listet jede Person, die sich über Okta angemeldet hat. Der Dialog meldet „Okta could not be connected. Check the details and try again. If the error persists, contact support.“, wenn die Angaben falsch sind oder die Anfrage Pyn nicht erreicht hat; prüfe dann, ob der Issuer die Basis-URL ist, unter der die OpenID-Konfiguration ausgeliefert wird, und ob die Redirect-URI exakt registriert ist.
Verwandte Seiten
Abschnitt betitelt „Verwandte Seiten“- Single Sign-on für die Rollenzuordnung und was Mitarbeitende sehen.
- Einen OpenID-Connect-Anbieter verbinden für Entra, Auth0, Ping oder Keycloak.
- Users für die Rollen, auf die sich die Gruppenlisten beziehen.