

Conecta Okta
Quieres que tu gente inicie sesión en Pyn con Okta. Un administrador de Okta crea una aplicación web de OpenID Connect, tú pegas sus datos en Pyn, y Pyn te da una URI de redirección que registrar y un enlace de inicio de sesión que compartir.
Antes de empezar
Sección titulada «Antes de empezar»- Eres administrador o propietario en Pyn, y la integración de Okta está habilitada para tu workspace.
- Un administrador de Okta puede crear una integración de app: Applications > Create App Integration, OIDC - OpenID Connect, Web Application, tipo de concesión Authorization Code únicamente, y asignar a las personas o grupos que deben tener acceso.
- La app debe emitir un claim
groupsen el ID token y tu organización debe permitirle el alcancegroups; Pyn solicitaopenid,profile,emailygroups. - Tienes la Issuer URL (la URL de tu organización de Okta, o el issuer del servidor de autorización personalizado), el Client ID y el Client Secret.
-
En Pyn, abre Settings en la navegación izquierda y después Available bajo Integrations.
-
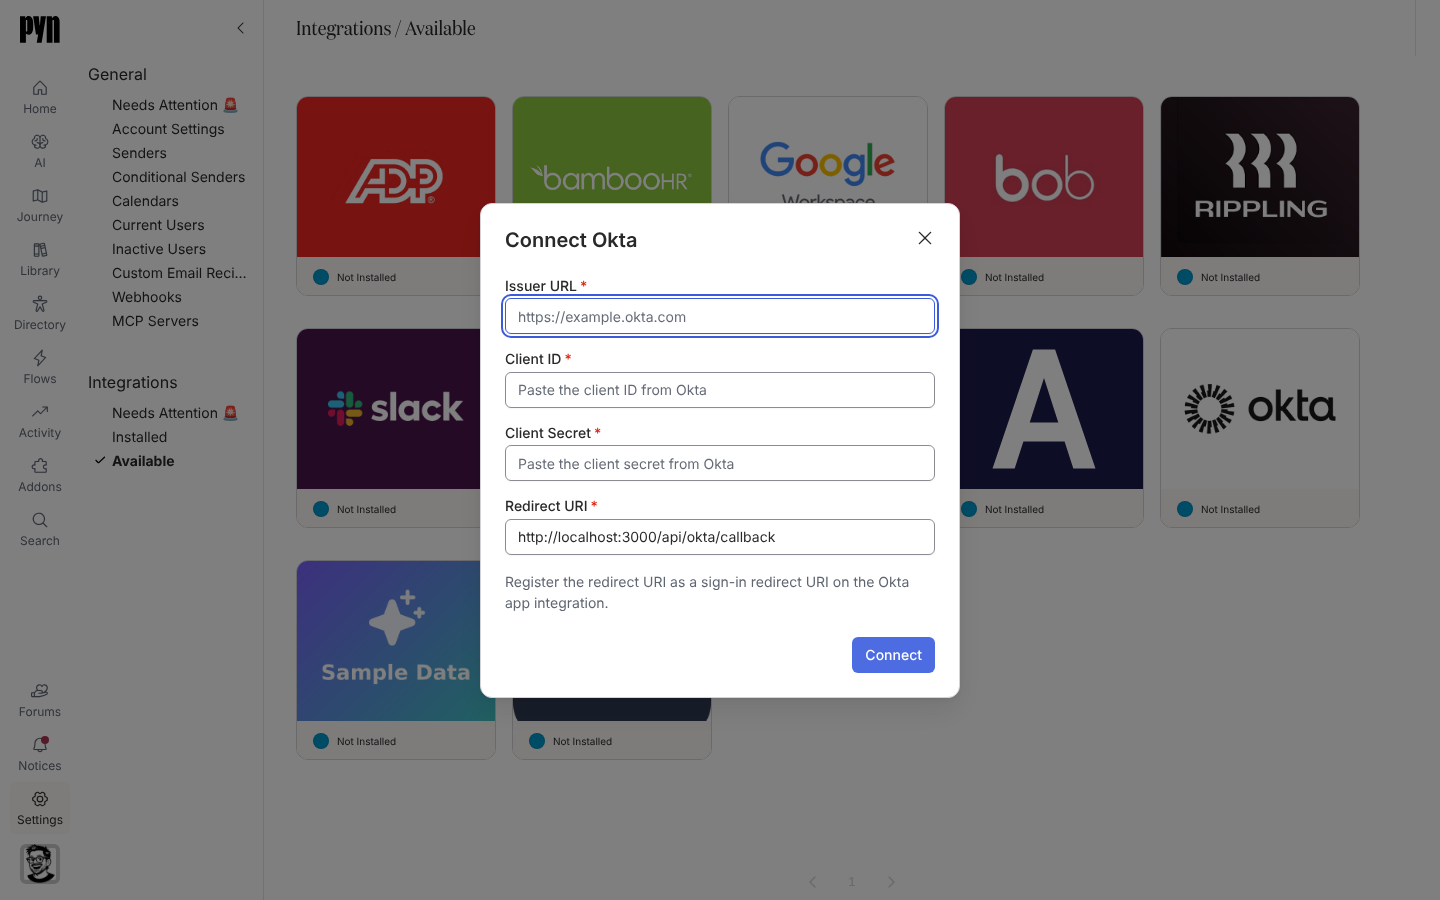
Selecciona el mosaico Okta. Se abre el diálogo Connect Okta.
-
Introduce la Issuer URL (por ejemplo
https://example.okta.com), el Client ID y el Client Secret. -
Deja la Redirect URI tal como se muestra y “Register the redirect URI as a sign-in redirect URI on the Okta app integration.” Tu administrador de Okta la añade a las Sign-in redirect URIs de la app.
-
Selecciona Connect. Se abre el panel de la integración de Okta.
-
En el panel, copia la Initiate Login URI: “Register this as the initiate login URI on the Okta app integration. Opening it signs you in.” Compártela con tu gente, o añade la app al dashboard de Okta.
-
Para que Okta asigne los roles, envía al soporte de Pyn los nombres de grupo del claim para propietarios, administradores, power users y usuarios. El panel muestra los Owner Groups, Admin Groups, Power User Groups y User Groups resultantes en modo de solo lectura; para gestionar los mapeos tú mismo, usa en su lugar la integración Single Sign-On.
Qué deberías ver
Sección titulada «Qué deberías ver»El mosaico muestra Active bajo Installed. Abrir la Initiate Login URI, o elegir Continue with SSO en la página de inicio de sesión e introducir un correo de trabajo, envía a la persona a Okta y de vuelta a Pyn. La pestaña Identities del panel enumera a cada persona que ha iniciado sesión a través de Okta. El diálogo informa de “Okta could not be connected. Check the details and try again. If the error persists, contact support.” cuando los datos son incorrectos o la solicitud no llegó a Pyn; confirma que el issuer es la URL base que sirve la configuración OpenID y que la URI de redirección está registrada exactamente igual.
Relacionado
Sección titulada «Relacionado»- Inicio de sesión único para el mapeo de roles y lo que ven los empleados.
- Conecta un proveedor de OpenID Connect para Entra, Auth0, Ping o Keycloak.
- Users para los roles a los que se refieren las listas de grupos.