

Inicio de sesión único
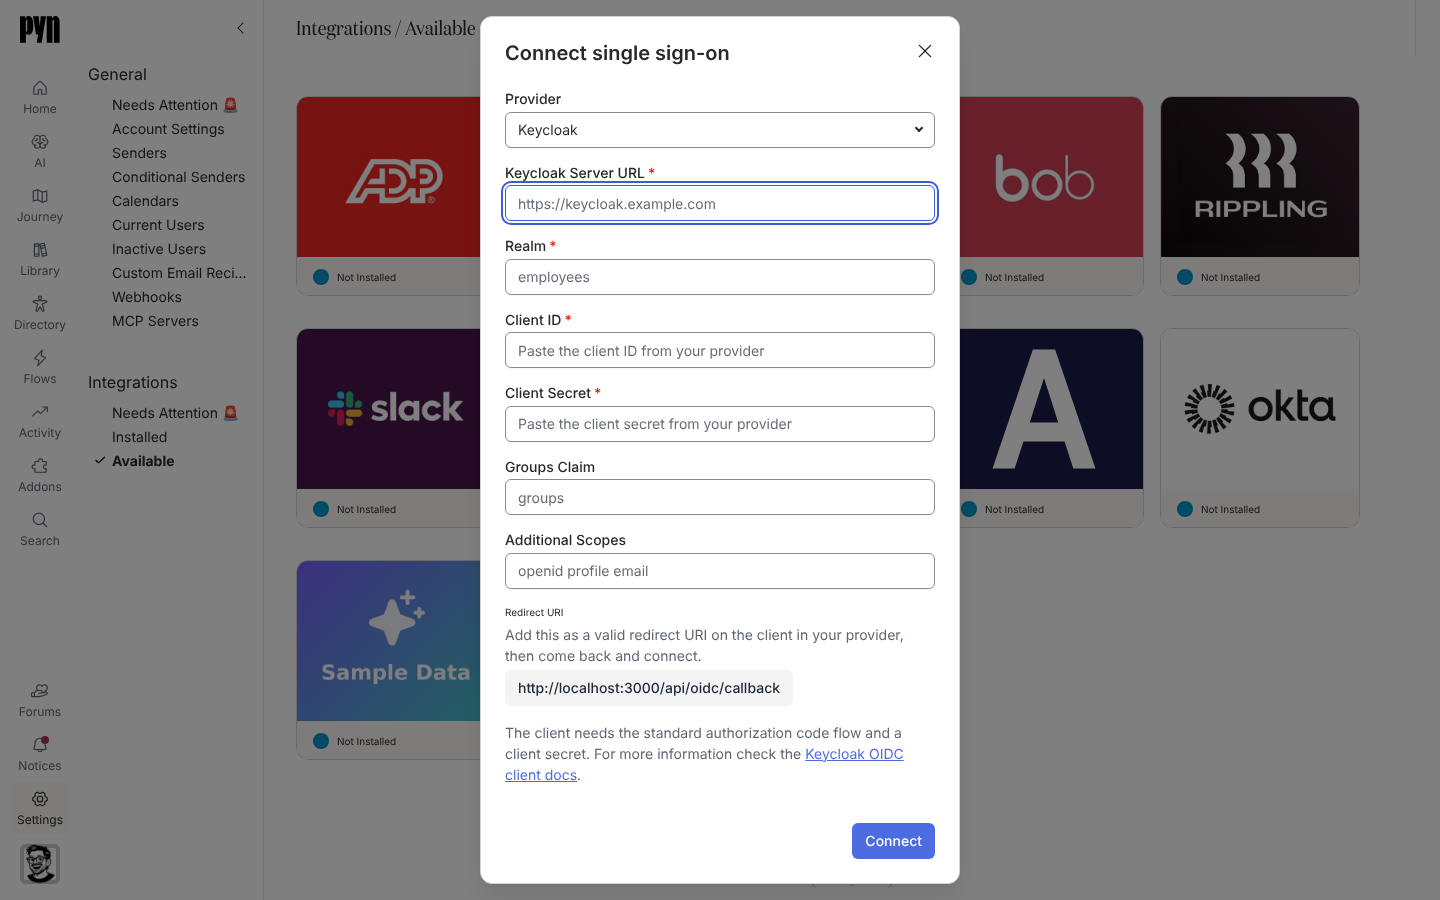
Con el inicio de sesión único, las personas llegan a Pyn a través de tu proveedor de identidad en lugar de con un inicio de sesión de Google, Microsoft o enlace mágico. Pyn ofrece dos integraciones: Okta, para una app de OpenID Connect de Okta, y Single Sign-On, para Keycloak, Okta, Microsoft Entra ID, Auth0, Ping Identity o cualquier otro proveedor de OpenID Connect. Ambas pueden leer un claim de grupos del token y convertirlo en un rol de Pyn.
Qué puedes hacer aquí
Sección titulada «Qué puedes hacer aquí»- Conecta Okta con un issuer, un client ID y un client secret
- Conecta un proveedor de OpenID Connect, incluido Keycloak por URL del servidor y realm
- Mapea grupos a roles para que tu proveedor decida quién es propietario, administrador, power user o usuario
- Comparte el Sign-in link que muestra el panel de la integración, o deja que la gente use Continue with SSO en la página de inicio de sesión
Cómo se mapean los roles
Sección titulada «Cómo se mapean los roles»El panel Single Sign-On tiene cuatro listas editables bajo Group mappings: Owner groups, Admin groups, Power user groups y User groups, cada una un conjunto de nombres de grupo separados por comas, tomados del claim de grupos de tu proveedor. El panel explica la regla: “The most privileged match wins. Once any of these is set, the provider decides roles on every sign-in — someone who matches nothing drops to User — so map the group your owners are in before you fill the rest.” Sin mapeos definidos, los roles se gestionan en Users como de costumbre.
Para Okta, las listas (Owner Groups, Admin Groups, Power User Groups y User Groups) las configura el soporte de Pyn y se muestran en el panel en modo de solo lectura. Ahí también gana la coincidencia con más privilegios, pero quien no coincide con ningún grupo conserva el rol que ya tiene.
Pyn no crea usuarios por adelantado desde tu proveedor. Una persona que inicia sesión por SSO por primera vez se crea en ese momento como usuario activo, con el rol al que mapean sus grupos, o User cuando nada coincide. Una persona a la que invitaste antes se enlaza por su correo de trabajo.
Qué ven los empleados
Sección titulada «Qué ven los empleados»La página de inicio de sesión ofrece Continue with SSO. La persona introduce su correo de trabajo y la página explica “Enter your work email address and you will be taken to your organisation’s single sign-on provider.” Inicia sesión ahí y entra en Pyn. Abrir el Sign-in link desde el panel de la integración hace lo mismo sin el paso del correo. Una sesión dura 24 horas.
Dónde está en la app
Sección titulada «Dónde está en la app»Abre /settings/integrations/available en Pyn y selecciona el mosaico Okta o Single Sign-On. Ambos aparecen solo en los workspaces donde Pyn los ha habilitado; pide a support@pynhq.com que active uno.
Relacionado
Sección titulada «Relacionado»- Conecta Okta para los pasos de Okta.
- Conecta un proveedor de OpenID Connect para cualquier otro proveedor.
- Users para saber qué puede hacer cada rol.
- Inicio de sesión para los otros métodos de inicio de sesión.