

单点登录
使用单点登录后,员工通过你的身份提供商进入 Pyn,而不是通过 Google、Microsoft 或魔法链接登录。Pyn 提供两个集成:Okta,用于 Okta OpenID Connect 应用;以及 Single Sign-On,用于 Keycloak、Okta、Microsoft Entra ID、Auth0、Ping Identity 或其他任何 OpenID Connect 提供商。两者都可以从令牌中读取群组声明并把它转换为 Pyn 角色。
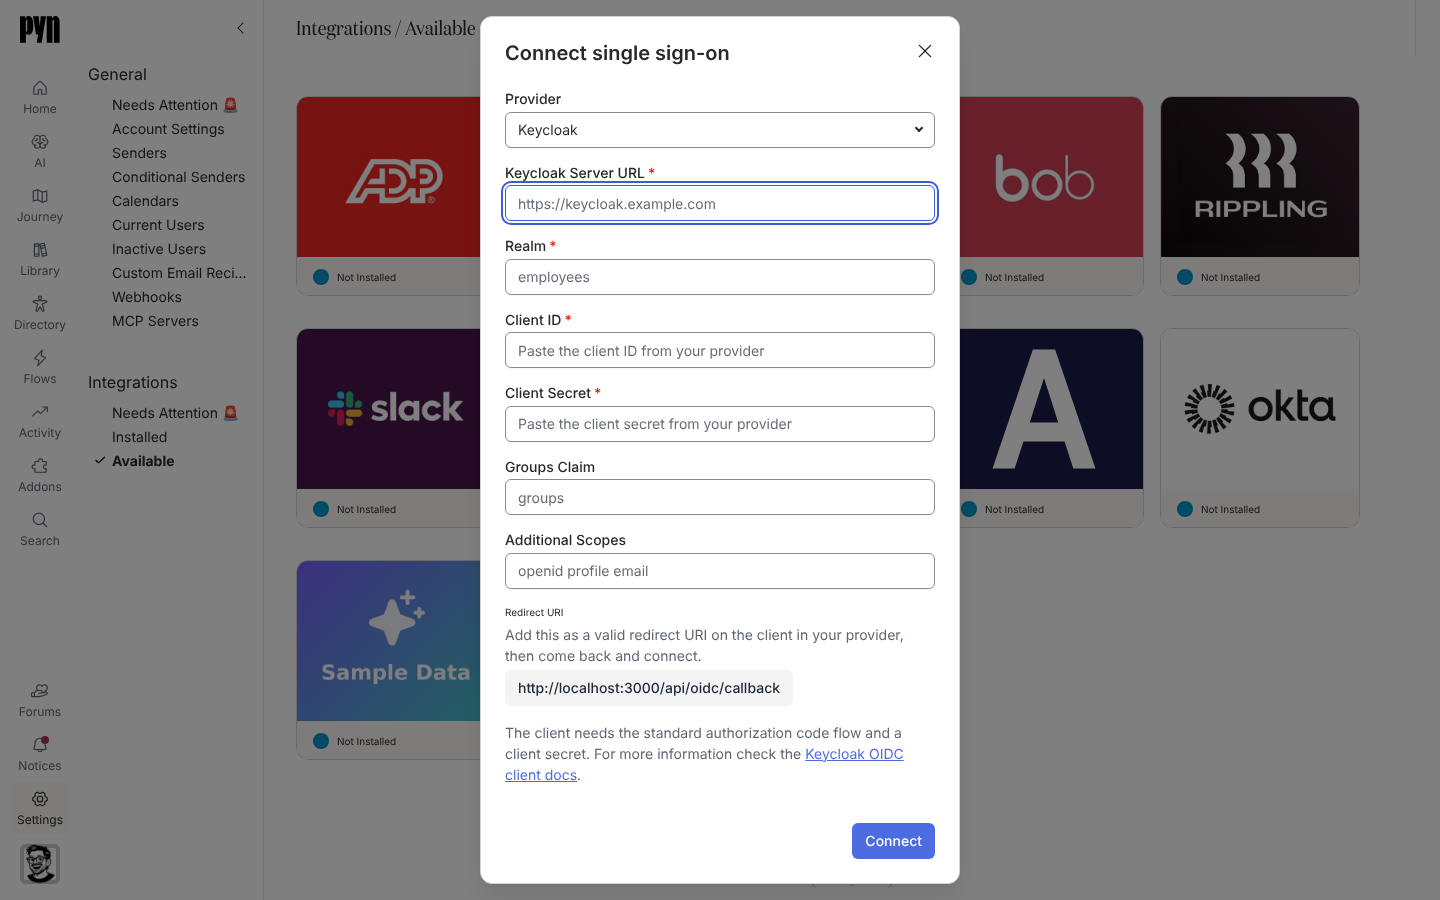
你可以在这里做什么
Section titled “你可以在这里做什么”- 用签发者、客户端 ID 和客户端密钥连接 Okta
- 连接 OpenID Connect 提供商,包括通过服务器 URL 和 realm 连接 Keycloak
- 把群组映射到角色,让你的提供商决定谁是所有者、管理员、高级用户或用户
- 分享集成面板显示的 Sign-in link,或让员工在登录页面上使用 Continue with SSO
角色如何映射
Section titled “角色如何映射”Single Sign-On 面板在 Group mappings 下有四个可编辑列表:Owner groups、Admin groups、Power user groups 和 User groups,每个都是来自你提供商群组声明的一组以逗号分隔的群组名称。面板解释了规则:“The most privileged match wins. Once any of these is set, the provider decides roles on every sign-in — someone who matches nothing drops to User — so map the group your owners are in before you fill the rest.” 没有设置任何映射时,角色照常在用户中管理。
对于 Okta,这些列表(Owner Groups、Admin Groups、Power User Groups 和 User Groups)由 Pyn 支持设置,并在面板上以只读方式显示。那里同样是权限最高的匹配胜出,但群组不匹配任何项的人保留其已有的角色。
Pyn 不会从你的提供商预先创建用户。首次通过 SSO 登录的人在那时被创建为活跃用户,角色为其群组映射到的角色,没有匹配时为 User。你事先邀请过的人按其工作邮箱关联。
员工看到什么
Section titled “员工看到什么”登录页面提供 Continue with SSO。此人输入工作邮箱,页面解释 “Enter your work email address and you will be taken to your organisation’s single sign-on provider.” 他们在那里登录,然后进入 Pyn。打开集成面板中的 Sign-in link 效果相同,但省去输入邮箱的一步。一次会话持续 24 小时。
在应用中的位置
Section titled “在应用中的位置”在 Pyn 中打开 /settings/integrations/available,并选择 Okta 或 Single Sign-On 磁贴。两者只在 Pyn 已启用它们的工作区中出现;请联系 support@pynhq.com 开启其中一个。
- 连接 Okta,查看 Okta 步骤。
- 连接 OpenID Connect 提供商,用于其他所有提供商。
- 用户,了解每个角色能做什么。
- 登录,了解其他登录方式。