

Inloggen met SSO
Je bedrijf heeft zijn identity provider aan Pyn gekoppeld en je wilt inloggen zoals je bij alles op het werk inlogt. Je geeft Pyn je e-mailadres; Pyn zoekt de provider op die bij dat domein hoort en geeft je aan die provider door.
Voordat je begint
Section titled “Voordat je begint”- Een admin heeft de integratie Single Sign-On voor je workspace geïnstalleerd. Single sign-on legt uit hoe.
- Je kent je werkadres. Pyn gebruikt het domein ervan, zoals
example.com, om de juiste provider te vinden.
Stappen
Section titled “Stappen”-
Open
https://app.pyn.ai/sign-inen selecteer Continue with SSO. -
Lees op Enter your email address de regel “Enter your work email address and you will be taken to your organisation’s single sign-on provider.” Typ je adres in Email.
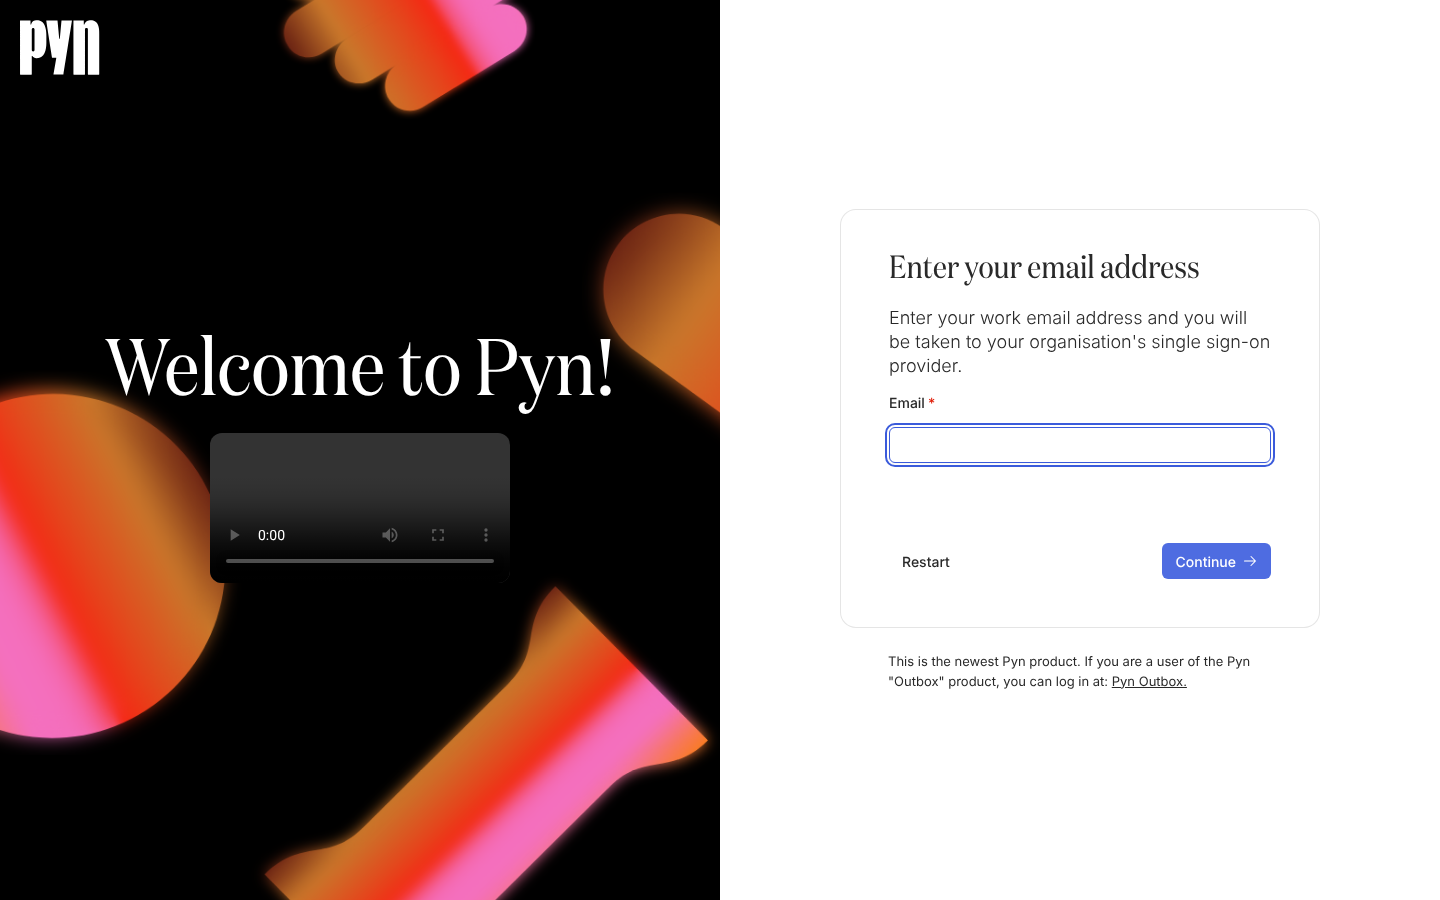
Na Continue with SSO vraagt Pyn om het werkadres waarmee het je identity provider vindt. -
Selecteer Continue. Een adres dat geen volledig e-mailadres is, zoals een adres zonder domeinextensie, houdt het formulier op het scherm met Enter a valid email address onder het veld. Anders wordt het veld vergrendeld terwijl Pyn het domein opzoekt.
-
Log in bij je identity provider zodra die opent. Die brengt je terug naar Pyn.
Wat je zou moeten zien
Section titled “Wat je zou moeten zien”Het scherm Signing In, daarna Home of Switch Workspace als je bij meer dan één workspace hoort.
Problemen oplossen
Section titled “Problemen oplossen”- “SSO isn’t set up for this email domain” verschijnt onder het veld. Geen enkele workspace heeft dat e-maildomein voor single sign-on geclaimd. Controleer de spelling, of log in met Google of Microsoft of een magic link en vraag je admin of SSO is gekoppeld.
- “Enter a valid email address” verschijnt onder het veld. Het adres is onvolledig. Corrigeer het en selecteer Continue nog een keer.
- “Something went wrong, please try again” verschijnt. Het opzoeken mislukte op het netwerk. Selecteer Continue nog een keer; Restart brengt je terug naar de vier knoppen.
- Je bent niet uitgenodigd, maar SSO liet je binnen. Inloggen via een gekoppelde provider maakt je gebruiker in die workspace aan, met de rol User tenzij een groepsmapping een hogere geeft.
Gerelateerd
Section titled “Gerelateerd”- Inloggen voor de andere opties en wat er na het inloggen gebeurt.
- Single sign-on voor hoe een admin Okta of een OpenID Connect-provider koppelt en groepen aan rollen koppelt.
- Rollen en rechten voor wat elke gekoppelde rol kan doen.